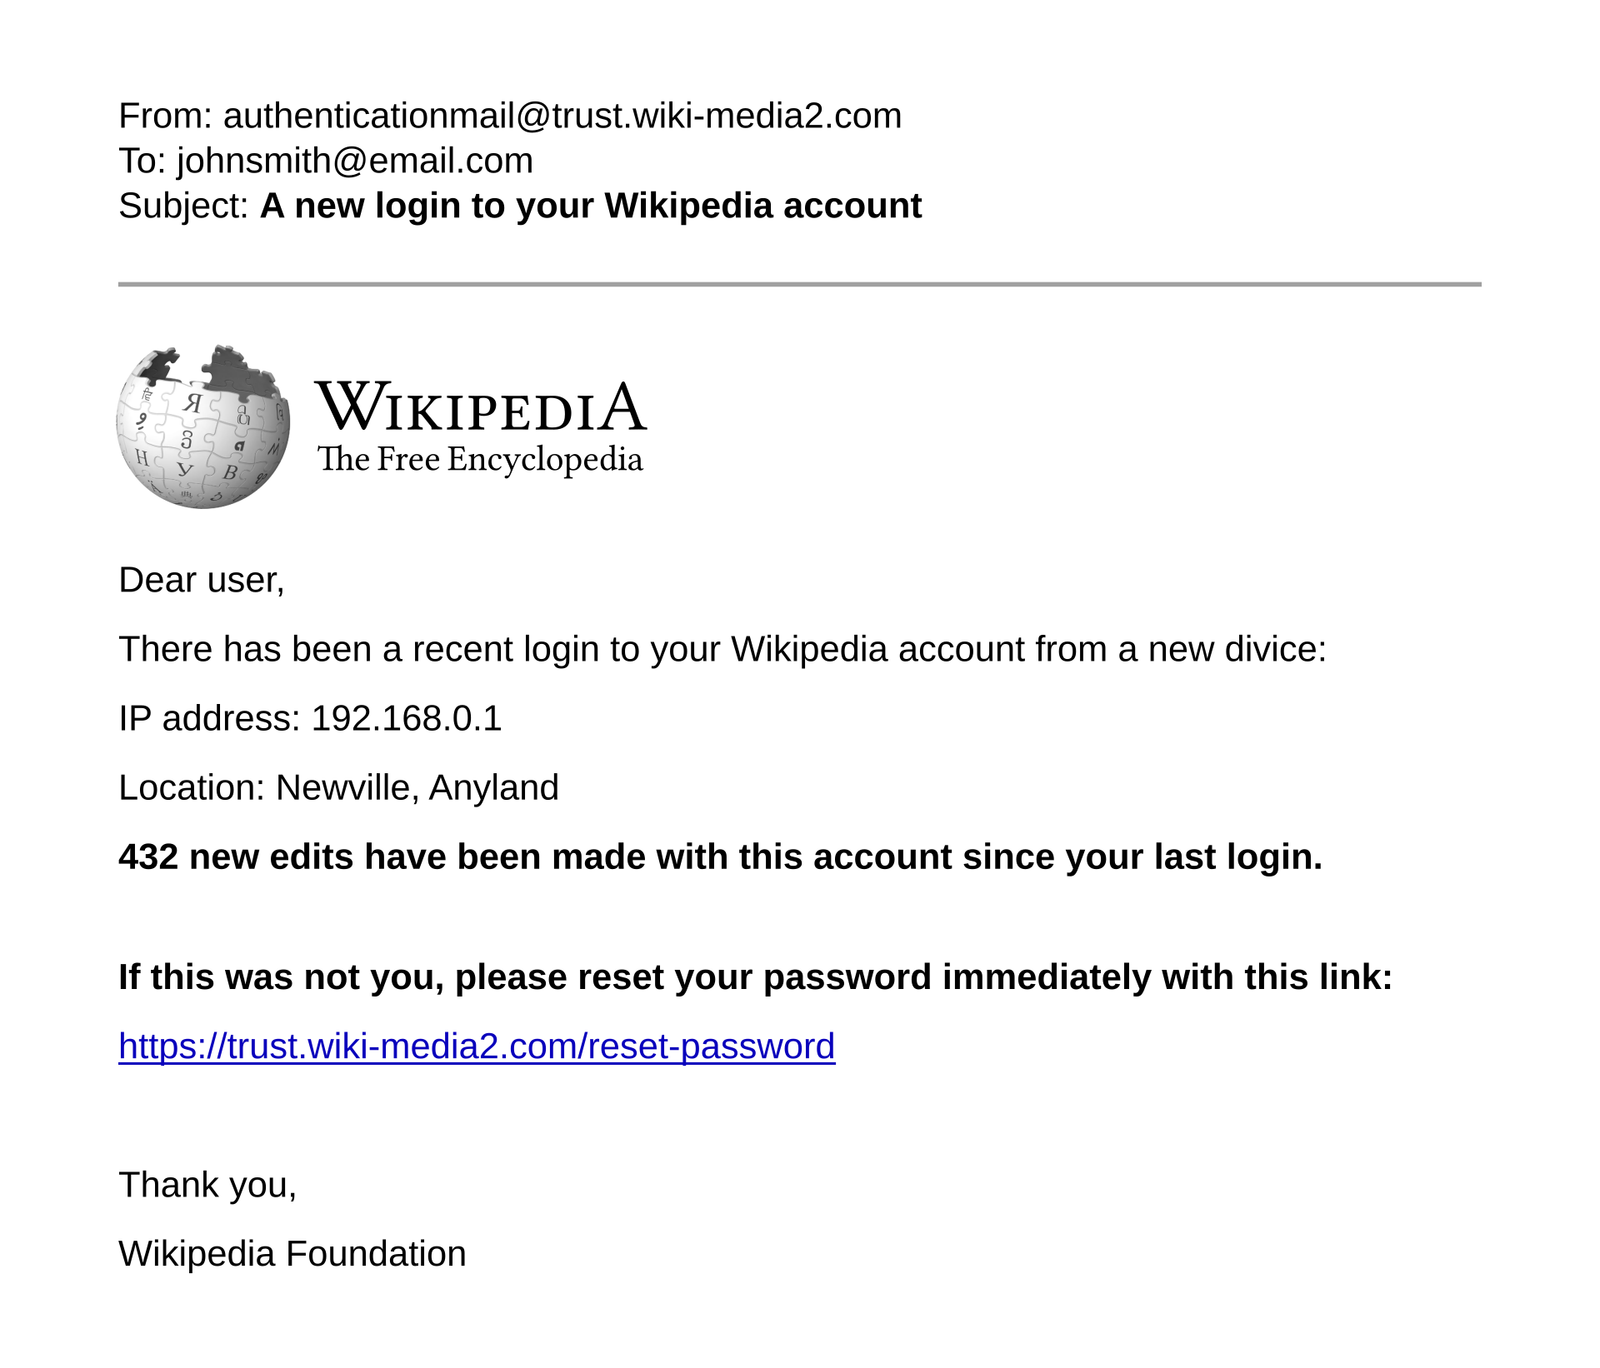
Ejemplo de un correo electrónico fraudulento (phishing). Foto ilustrativa. Imagen: Isochrone, Wikimedia Foundation y Philip Metschan / Wikimedia Commons, CC BY-SA 4.0.
La Secretaría de Seguridad y Protección Ciudadana (SSPC) difundió este viernes siete recomendaciones para reducir el riesgo de ciberdelitos en los correos electrónicos institucionales de dependencias, empresas y organizaciones. Las emitió su Unidad de Inteligencia, Investigación Cibernética y Operaciones Tecnológicas, en el marco del Mes de la Ciberseguridad.
De acuerdo con el comunicado, por el correo de trabajo circulan datos personales, documentos y otra información confidencial. Si una cuenta es vulnerada, puede servir para robar contraseñas, suplantar identidades, cometer fraudes o entrar sin permiso a otros sistemas. La dependencia señaló que los delincuentes suelen recurrir a mensajes engañosos, enlaces maliciosos y peticiones que apelan a la prisa o al miedo.
Entre las medidas, la SSPC pide revisar con cuidado la dirección del remitente, el dominio y el contenido antes de responder; desconfiar de solicitudes inesperadas o urgentes y confirmarlas por otro canal institucional, y no abrir enlaces ni archivos adjuntos sospechosos, aunque parezcan venir de un contacto conocido.
También recomienda usar contraseñas robustas y distintas para cada cuenta, no compartirlas y activar la verificación en dos pasos cuando sea posible; revisar destinatarios y adjuntos antes de enviar un mensaje y usar copia oculta (CCO) en los envíos a grupos, para no exponer las direcciones de otras personas.
Además, sugiere usar la cuenta de trabajo solo para fines laborales, sin registrarla en redes sociales ni en plataformas de entretenimiento, y reportar de inmediato al área de sistemas o de ciberseguridad cualquier acceso desconocido, mensaje fraudulento o envío por error.
La dependencia invitó a consultar su Ciberguía, en la que reúne otras recomendaciones de seguridad digital.
Con información del comunicado 404 de la Secretaría de Seguridad y Protección Ciudadana.